Seguridad y Privacidad
|
Min de Lectura
Dra. Lorrie Cranor sobre seguridad: pedirle a las personas que hagan cosas que nuestros cerebros no pueden hacer
“Idealmente, la capacitación y la educación son el último recurso.”
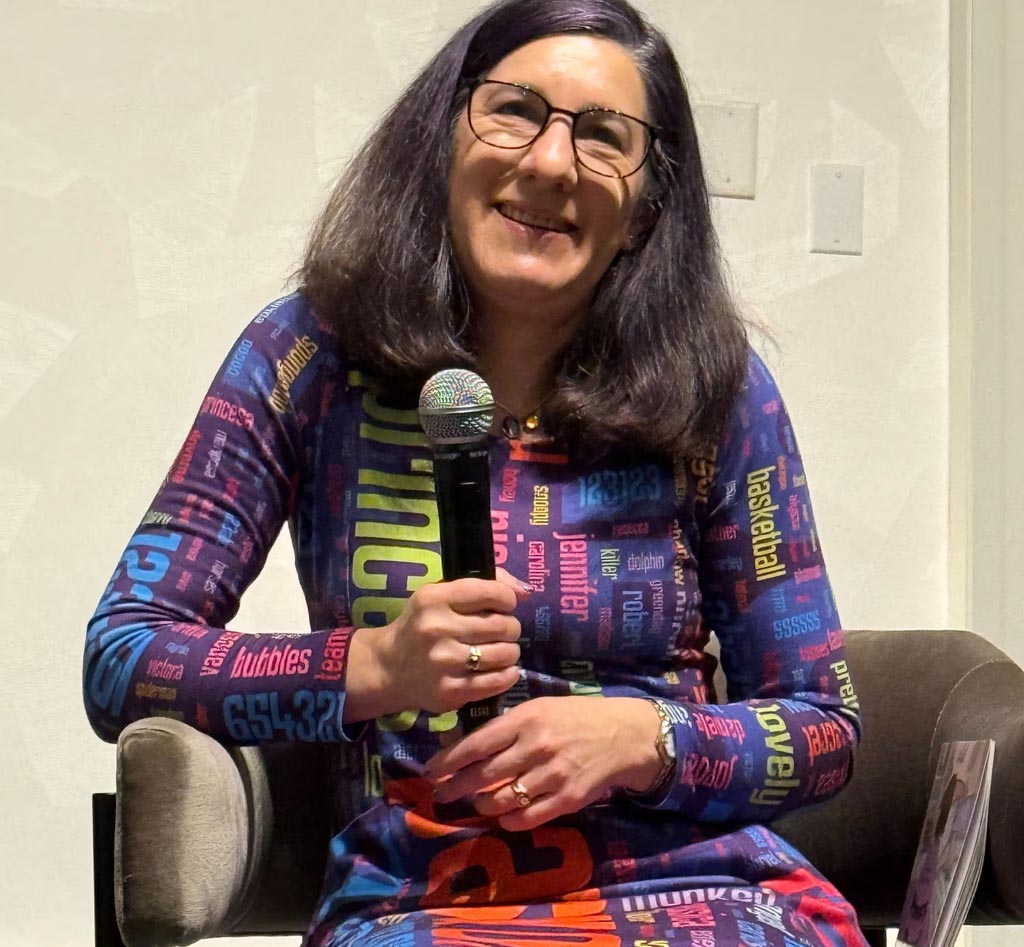
La Dra. Lorrie Cranor, de Carnegie Mellon University, habló sobre lo que la industria de la seguridad se equivoca constantemente en el almuerzo ejecutivo de la National Cybersecurity Alliance RSAC, celebrado en San Francisco en marzo de 2026.
En una conversación amplia con el experto en ciberseguridad John Elliott, instructor de la iniciativa Cybersecure My Business de la NCA, explicó cómo muchos sistemas hoy les piden a los seres humanos que hagan cosas que el cerebro humano literalmente no puede hacer.
Cuando les pasamos los problemas de seguridad al usuario, dijo, "No se lo pasamos al usuario de una manera que realmente pueda hacerlo," y mencionó cómo, durante muchos años, esperábamos que la gente recordara docenas de contraseñas largas, únicas y complejas.
Cranor, quien es la directora del CyLab Security & Privacy Institute de Carnegie Mellon, ha venido insistiendo en esto desde hace mucho tiempo. Elliott, quien dijo estar fascinado por Cranor, mencionó el libro de 2005 Seguridad y usabilidad: diseñar sistemas seguros que la gente puede usar. Elliott dijo que el libro cambió por completo su forma de ver la ciberseguridad hace 20 años.
En la conversación, Cranor mencionó varias maneras en que la industria prepara a la gente común para fracasar y qué se puede hacer al respecto.
1. Piensa en hacer que la seguridad sea fácil
Con demasiada frecuencia, Cranor cree que les asignamos a los usuarios tareas de seguridad que son difíciles o confusas. Puso como ejemplo las advertencias de certificados del navegador – hace 10 años, era muy normal verlas incluso en situaciones inofensivas. Como resultado, la gente simplemente "las descartaba todas", dijo. Desafortunadamente, también lo hicieron durante un ataque real de intermediario. Como ejemplo positivo de cambio, señaló que ahora esto suele estar automatizado y ya no depende del usuario.
Hoy, se enfoca mucho en cómo abordamos las contraseñas. Mencionó que los gestores de contraseñas son una solución fácil y escalable: "Sí fallan, pero no fallan muy a menudo" en comparación con reutilizar contraseñas.
Dijo que el objetivo a largo plazo es eliminar por completo las contraseñas y que la gente use dispositivos para autenticarse (con llaves de acceso, por ejemplo): "Deberíamos dejar atrás una situación en la que necesitamos tener docenas o cientos de contraseñas que recordar."
2. La concienciación sigue siendo importante
Cranor sigue viendo mucho valor en las campañas de concienciación, en particular en torno a la inteligencia artificial (no lo mencionó, pero un ejemplo es la campaña de la NCA Timados por la IA, mantente alerta).
"Estamos entrando en una época en la que la IA generativa puede crear correos de phishing mucho más convincentes, así como video y audio deepfake," señaló Elliott.
"El primer paso es hacer que la gente sea consciente de que esto está ocurriendo y de que la IA es extremadamente avanzada," respondió Cranor, pero mencionó que quiere que la industria vaya más allá de los simples mensajes de 'ten cuidado'.
"Si solo me paso todo el día teniendo cuidado, no voy a hacer nada," dijo, y mencionó que le gustaba la idea de palabras clave de seguridad para las familias.
3. La ciberseguridad puede ser divertida
Aunque algunas de sus afirmaciones fueron sombrías y el cambio ha sido lento a lo largo de las décadas, todavía ve oportunidades para hacer que la ciberseguridad sea divertida. Dejó al público boquiabierto con un vestido estampado con contraseñas malas (como “jennifer”) que ella misma hizo – ¡incluso confeccionó un vestido de gala personalizado con contraseñas malas! También escribió un libro para niños de 4 a 6 años para enseñarles lo básico sobre privacidad.
Cuando le preguntaron sobre la forma más grande en que la industria malinterpreta la seguridad, dijo que “no realiza pruebas de seguridad con usuarios cuando prueba sus productos con usuarios ... la seguridad se ve como una pequeña parte secundaria.”
"Los humanos cometen errores, pero los cometen al hacer cosas que, de entrada, no deberían tener que hacer," opinó.
Para Cranor, su esperanza es que los sistemas se vuelvan más seguros para que los usuarios tengan que hacer lo menos posible.

