Sécurité et confidentialité en ligne
|
Min de Lecture
Dr. Lorrie Cranor sur la sécurité : demander aux gens de faire des choses que notre cerveau ne peut pas faire
« Idéalement, la formation et l’éducation sont le dernier recours. »
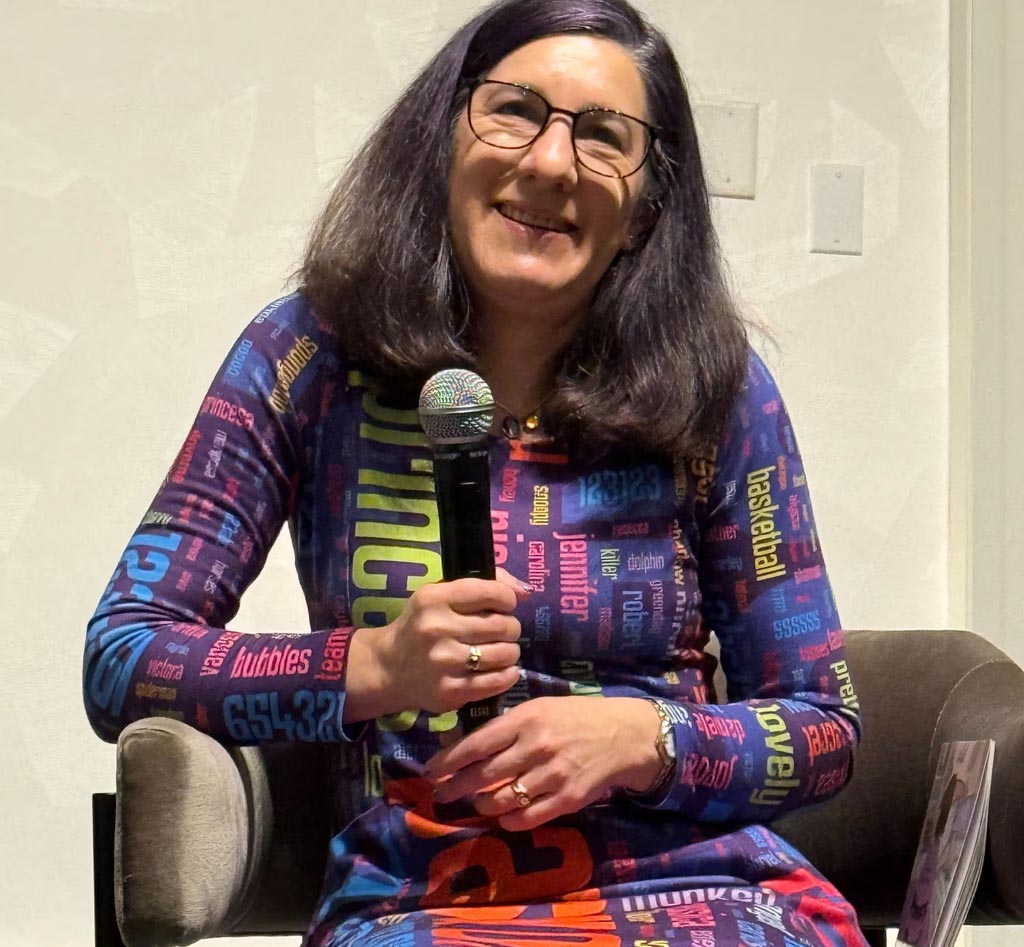
La Dre Lorrie Cranor de l’université Carnegie Mellon a souligné ce que le secteur de la sécurité fait systématiquement mal lors du déjeuner exécutif RSAC de la National Cybersecurity Alliance, tenu à San Francisco en mars 2026.
Dans une discussion approfondie avec l’expert en cybersécurité John Elliott, formateur de l’initiative Cybersecure My Business de la NCA, elle a expliqué que de nombreux systèmes demandent aujourd’hui aux humains de faire des choses que le cerveau humain ne peut littéralement pas faire.
Quand nous laissons les problèmes de sécurité à l’utilisateur, a-t-elle dit, « Nous ne le faisons pas d’une manière qu’il puisse réellement le faire. » et elle a mentionné que, pendant de nombreuses années, nous nous attendions à ce que les gens mémorisent des dizaines de mots de passe longs, uniques et complexes.
Cranor, qui est la directrice du CyLab Security & Privacy Institute de l’université Carnegie Mellon, martèle ce message depuis longtemps. Elliott, qui a dit être « impressionné » par Cranor, a évoqué le livre de 2005 Sécurité et convivialité : concevoir des systèmes sécurisés que les gens peuvent utiliser. Elliott a dit que le livre avait complètement changé sa vision de la cybersécurité il y a 20 ans.
Au cours de la discussion, Cranor a mentionné plusieurs façons dont le secteur met les gens ordinaires en situation d’échec, ainsi que ce qu’on peut faire pour y remédier.
1. Réfléchissez à la façon de rendre la sécurité facile
Trop souvent, selon Cranor, nous confions aux utilisateurs des tâches de sécurité difficiles ou déroutantes. Elle a évoqué l’exemple des avertissements de certificat du navigateur – il y a 10 ans, il était tout à fait normal de les voir même dans des situations inoffensives. En conséquence, les gens les « balayaient tous d’un revers de main », a-t-elle dit. Malheureusement, ils faisaient aussi cela lors d’une véritable attaque de l’homme du milieu. Comme exemple positif d’évolution, elle a noté que cela est désormais souvent automatisé et ne dépend plus de l’utilisateur.
Aujourd’hui, elle se concentre beaucoup sur notre façon d’aborder les mots de passe. Elle a mentionné que les gestionnaires de mots de passe sont une solution simple et évolutive : « Ils échouent, mais pas très souvent », contrairement à la réutilisation des mots de passe.
Elle a dit que l’objectif à long terme est d’éliminer complètement les mots de passe et de permettre aux gens d’utiliser des appareils pour s’authentifier (avec des clés d’accès, par exemple) : « Nous devrions sortir d’une situation où nous devons mémoriser des dizaines, voire des centaines de mots de passe. »
2. La sensibilisation reste importante
Cranor voit toujours beaucoup de valeur dans les campagnes de sensibilisation, en particulier autour de l’intelligence artificielle (elle n’en a pas parlé, mais un exemple est la campagne Escroqué par l’IA, restez vigilants de la NCA).
« Nous entrons dans une période où l’IA générative peut produire des courriels d’hameçonnage beaucoup plus convaincants, ainsi que des vidéos et de l’audio deepfake », a souligné Elliott.
« La première étape consiste à faire prendre conscience aux gens que cela se produit et que l’IA est extrêmement avancée », a répondu Cranor, mais elle a indiqué qu’elle souhaitait que le secteur aille au-delà des simples messages du type « faites attention ».
« Si je passe simplement toute la journée à faire attention, je ne vais rien faire », a-t-elle dit, précisant qu’elle aimait l’idée de mots de code pour les familles.
3. La cybersécurité peut être amusante
Même si certaines de ses déclarations étaient alarmantes et que le changement a été lent au fil des décennies, elle voit encore des possibilités de rendre la cybersécurité amusante. Elle a stupéfié l’assistance avec une robe ornée de mauvais mots de passe (comme “jennifer”) qu’elle a fabriquée elle-même – elle a même confectionné une robe de bal personnalisée sur le thème des mauvais mots de passe ! Elle a aussi écrit un livre pour enfants âgés de 4 à 6 ans pour leur enseigner les bases de la vie privée.
Lorsqu’on lui a demandé quelle était la plus grande idée fausse du secteur en matière de sécurité, elle a répondu que « l’industrie ne teste pas la sécurité avec les utilisateurs lorsqu’elle teste ses produits avec eux ... la sécurité est considérée comme un petit élément secondaire ».
« Les humains font des erreurs, mais ils en font en faisant des choses qu’ils ne devraient pas avoir à faire dès le départ », a-t-elle estimé.
Pour Cranor, son espoir est que les systèmes deviennent plus sûrs afin que les utilisateurs aient à faire le moins possible.

